Magnitude: gestión de riesgo de terceros con IA continua
⏱ Tiempo de lectura: 4 min
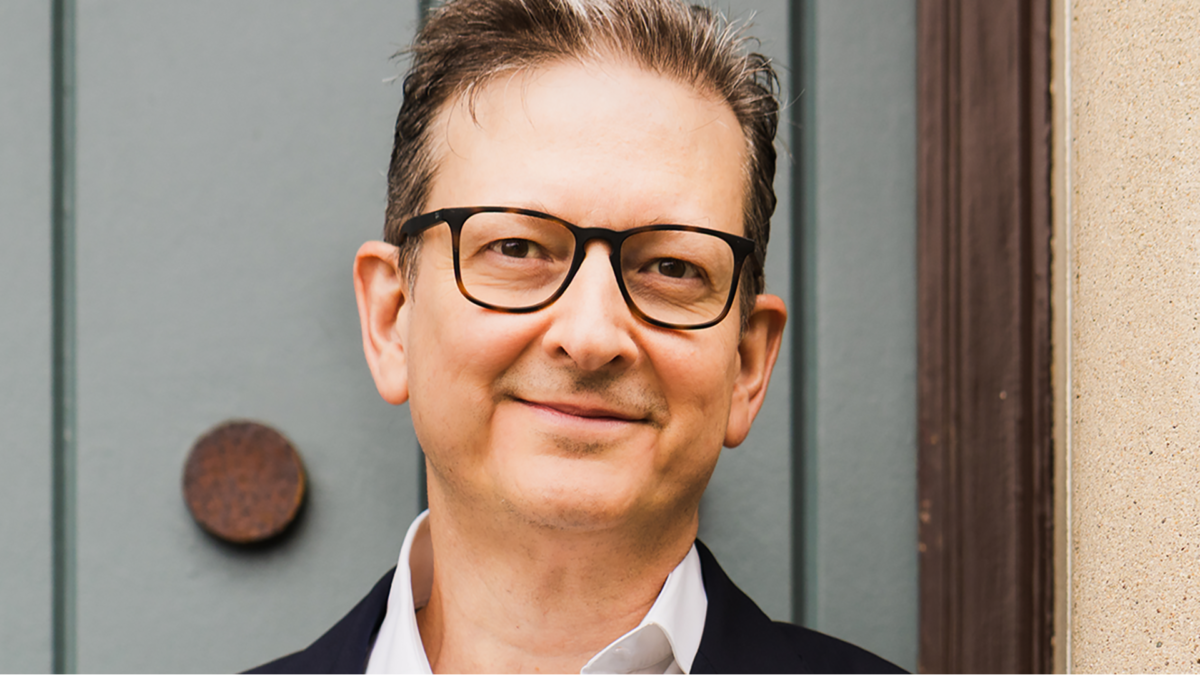
Rami Habal, fundador y CEO de Magnitude, presenta una plataforma de inteligencia artificial nativa para transformar la gestión de riesgo de terceros (TPRM). En lugar de evaluaciones periódicas basadas en cuestionarios, Magnitude utiliza agentes de IA especializados para monitoreo continuo de vulnerabilidades, dependencias de cadena de suministro y cumplimiento normativo, operando dentro de marcos de política corporativa.
Magnitude y la automatización continua de riesgo de terceros
La plataforma está diseñada para reemplazar el modelo tradicional de revisiones anuales con evaluación en tiempo real. Habal señala que el panorama de seguridad ha cambiado: las organizaciones enfrentan exposición constante entre ciclos de revisión, mientras sus proveedores, dependencias de software y suppliers downstream se actualizan continuamente. Magnitude mapea dependencias de cuarto y quinto nivel, automatiza comunicaciones con proveedores y facilita gestión de remediación. Su enfoque utiliza razonamiento basado en evidencia y decisiones trazables, permitiendo que analistas se concentren en juicios de valor agregado. Los ejecutivos de seguridad reconocen que los modelos periódicos ya no funcionan para entornos dinámicos.
La era Mythos: velocidad de ataque acelerada por IA
Habal identifica un cambio crítico en 2024-2026: los ataques impulsados por IA ahora descubren vulnerabilidades desconocidas a escala y las weaponizan más rápido que las defensas humanas. Según su análisis, la frecuencia de ataques de cadena de suministro aumentó de aproximadamente 13 incidentes mensuales en 2024 a 41 por mes en 2026. Los sistemas de IA han demostrado capacidad de identificar más de 2.000 fallos previamente desconocidos en ecosistemas de software. El tiempo mediano proyectado desde descubrimiento hasta explotación weaponizado caerá por debajo de una hora hacia finales de 2026. Esta brecha entre velocidad de exposición y ciclos de revisión tradicionales justifica el modelo continuo de Magnitude. Fuente: www.unite.ai
Gobernanza de agentes y gestión de dependencias externas
Habal advierte que los agentes construidos internamente pueden depender de plataformas externas, servicios MCP de terceros, integraciones con Google Drive u otros proveedores. Cada uno trae su propia cadena de suministro. La gobernanza no puede ser una aprobación única: debe adaptarse a medida que el agente gana capacidades, conecta nuevos sistemas o añade proveedores downstream. Los líderes de seguridad necesitan visibilidad sobre qué información accede el agente, qué acciones puede ejecutar, qué servicios requiere y cuándo se necesita aprobación humana. El objetivo no es ralentizar adopción de IA, sino permitir que las organizaciones usen agentes con confianza mientras mantienen controles continuos.
| Aspecto | Detalle |
|---|---|
| Fundador y CEO | Rami Habal |
| Empresa anterior (4+ años) | Abnormal Security (CPO y Chief Customer Officer) |
| Experiencia previa | Proofpoint (empleado temprano, comercialización), Amazon Alexa (multi-device experience), Reverb (product lead), capital de riesgo, tecnología móvil y APIs |
| Rol actual | Entrepreneur in Residence en Ballistic Ventures antes de fundar Magnitude |
| Plataforma Magnitude | IA nativa para TPRM continuo; agentes especializados para evaluación de vendors, monitoreo de vulnerabilidades, mapeo de dependencias, automatización de comunicaciones y gestión de remediación |
| Cambio de frecuencia de ataques (2024-2026) | 13 incidentes mensuales en 2024 a 41 por mes en 2026 |
| Vulnerabilidades descubiertas | Más de 2.000 fallos previamente desconocidos identificables por sistemas de IA |
| Tiempo proyectado (descubrimiento a weaponización) | Por debajo de una hora hacia finales de 2026 (mediano) |
Preguntas frecuentes sobre Magnitude y gestión de riesgo de terceros
¿Cuál es la diferencia entre el modelo tradicional de TPRM y el enfoque de Magnitude?
El modelo tradicional se basa en cuestionarios anuales y revisiones puntuales que reflejan solo una foto del momento. Magnitude utiliza agentes de IA para monitoreo continuo, razonamiento basado en políticas corporativas y decisiones trazables, adaptándose a cambios constantes en proveedores y dependencias.
¿Por qué es urgente cambiar el modelo de gestión de riesgo de terceros?
La velocidad de descubrimiento de vulnerabilidades y su weaponización por sistemas de IA ha acelerado significativamente. Las brechas entre ciclos de revisión anuales y cambios reales en el ecosistema de software crean exposición prolongada. Habal reporta que ataques de cadena de suministro pasaron de 13 mensuales en 2024 a 41 mensuales en 2026.
¿Qué rol juegan los agentes de IA en la gobernanza de terceros?
Los agentes pueden mapear y monitorear dependencias complejas, comunicarse con proveedores y automatizar evaluación de riesgo. Sin embargo, requieren gobernanza continua: los líderes de seguridad deben conocer qué información accede el agente, qué servicios externos usa y cuándo interviene aprobación humana.
Qué conviene mirar de cerca
Habal enfatiza que la adopción de agentes de IA en toda la organización amplifica la complejidad de gestión de riesgo de terceros. Cada agente interno puede traer dependencias de proveedores externos, creando cadenas de suministro de software más profundas. La visibilidad continua, no la aprobación única, es la clave para adopción segura de IA en entornos empresariales.
En Inteligencia Artificial creemos que la transición de TPRM periódica a continua refleja una verdad más amplia: la velocidad de cambio en sistemas de IA y software requiere gobernanza adaptativa, no procesos fijos. ¿Tu organización ya está evaluando herramientas de monitoreo continuo para gestión de riesgo de proveedores?
Fuente: www.unite.ai
Deja una respuesta
Lo siento, debes estar conectado para publicar un comentario.